Sophos Intercept X for Mobile
- 4.99K
- 4,0
- Installationen
- 1.00M
- Preis
- Free
Screenshots
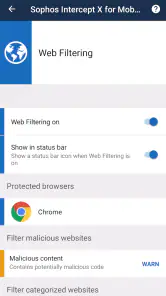
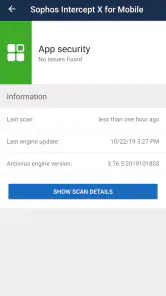
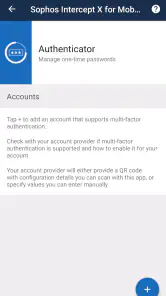
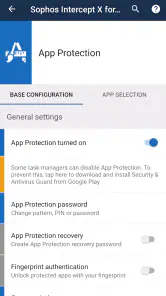
Analyse von Reviewed
Wenn ich eine Sicherheits-App auf meinem Android-Gerät installiere, möchte ich nicht nur ein grünes Häkchen sehen. Ich will verstehen, welche Art von Schutz sie bietet, wann sie eingreift und wie viel Kontrolle mir im Alltag bleibt. Genau unter diesem Blickwinkel habe ich Sophos Intercept X ausprobiert. Die kostenlose Tools-App von Sophos Limited richtet sich an Android-Nutzer, die ihr Gerät gegen schädliche Software und mobile Bedrohungen absichern möchten.
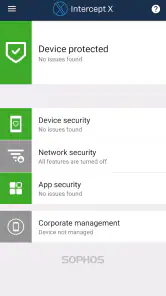
Mein erster Eindruck ist sachlich positiv: Die Anwendung wirkt weniger wie ein buntes Zusatzprogramm und mehr wie eine Sicherheitszentrale, die im Hintergrund arbeiten soll. Das passt zu ihrem Zweck. Sie will nicht ständig Aufmerksamkeit verlangen, sondern Risiken prüfen und Hinweise geben, wenn eine Handlung auf dem Smartphone problematisch sein könnte.
Mit einer durchschnittlichen Bewertung von 4,0 bei rund 48.000 Bewertungen und mehr als einer Million Installationen gehört sie zu den bekannteren kostenlosen Sicherheitswerkzeugen für Android. Sie ist ab null Jahren freigegeben und seit dem 16. Mai 2012 verfügbar. Diese lange Präsenz macht sie interessant, ersetzt aber nicht den eigenen Blick auf Bedienung, Transparenz und die Grenzen des Schutzes.
Vertrauen entsteht durch nachvollziehbare Kontrolle
Bei einer Sicherheits-App ist Vertrauen ein besonderer Punkt. Ein gewöhnliches Tool darf sich auf eine einzelne Aufgabe konzentrieren. Eine App, die das Smartphone überwacht, muss dagegen selbst sorgfältig behandelt werden. Ich achte deshalb darauf, ob die Anwendung ihre Aufgabe verständlich erklärt, ob Warnungen konkrete nächste Schritte anbieten und ob ich als Nutzer erkennen kann, was gerade geprüft wird.
Sophos Intercept X for Mobile ist in erster Linie als Anti-Malware-App für Android und als mobile Bedrohungsabwehr gedacht. Das bedeutet für mich: Der Nutzen liegt nicht darin, jede mögliche Sicherheitsfrage des Telefons zu beantworten, sondern verdächtige Inhalte und riskante Situationen früh zu erkennen. Wer diese Rolle realistisch einschätzt, bekommt ein klareres Bild davon, was die App leisten soll.
Die App ist besonders sinnvoll für Menschen, die häufig Anwendungen außerhalb ihrer gewohnten Routine ausprobieren, Dateien aus unterschiedlichen Quellen öffnen oder ihr Smartphone auch für wichtige persönliche Aufgaben verwenden. Sie kann außerdem für Familienmitglieder interessant sein, die bei Sicherheitswarnungen lieber eine verständliche Einschätzung erhalten, statt jede Meldung selbst technisch einordnen zu müssen.
Ich würde sie jedoch nicht als vollständigen Ersatz für umsichtiges Verhalten betrachten. Eine Sicherheits-App kann nicht jede Täuschung erkennen, die sich ausschließlich auf menschliche Entscheidungen stützt. Wenn eine Nachricht überzeugend aussieht und ich freiwillig sensible Daten auf einer gefälschten Seite eingebe, ist die eigene Aufmerksamkeit weiterhin entscheidend. Der wichtigste Schutz entsteht aus der Kombination von technischer Prüfung und vorsichtigem Handeln.
Was ich bei den Bedienelementen wichtig finde
Eine gute Sicherheitsanwendung sollte nicht nur Alarm schlagen, sondern erklären, warum eine Aktion riskant sein könnte. Für mich ist das ein entscheidender Unterschied zwischen hilfreicher Absicherung und bloßer Verunsicherung. Bei Sophos Intercept X sollte man Warnungen deshalb nicht automatisch wegwischen. Ich würde mir die Begründung ansehen, den betroffenen Inhalt zuordnen und erst dann entscheiden, ob ich fortfahre.
Das ist auch ein praktischer Tipp für den Alltag: Wenn eine Warnung nach einer frisch installierten App erscheint, sollte man nicht nur auf den Namen der App schauen. Ich prüfe zusätzlich, aus welcher Quelle sie stammt, ob ich sie wirklich brauche und ob ihre angeforderten Zugriffe zum Zweck passen. Gerade diese Kombination aus App-Prüfung und eigener Plausibilitätskontrolle ist nützlicher als blindes Vertrauen in ein einzelnes Ergebnis.
Der Entwickler Sophos Limited bringt einen klaren Sicherheitsfokus mit. Trotzdem würde ich den Namen allein nicht als Beweis für jede einzelne Entscheidung der Anwendung verstehen. Vertrauen sollte sich aus dem sichtbaren Verhalten, verständlichen Hinweisen und den eigenen Einstellungsmöglichkeiten entwickeln. Das ist eine gesündere Haltung als entweder jede Warnung zu bezweifeln oder jede Meldung ungeprüft als endgültiges Urteil zu behandeln.
Kontrollen im Alltag statt Sicherheitsprüfung nur im Notfall
Der größte praktische Vorteil einer solchen App zeigt sich nicht unbedingt beim ersten Start, sondern in wiederkehrenden Situationen. Wenn ich eine neue Anwendung installiere, eine Datei aus einem Chat erhalte oder einen unbekannten Inhalt öffne, möchte ich eine zusätzliche Prüfschicht haben. Sie ersetzt keine sichere Quelle, kann aber dabei helfen, riskante Entscheidungen früher zu bemerken.
Ein realistisches Beispiel ist ein Android-Telefon, das eine Person für private Nachrichten, Online-Banking und die Verwaltung von Dokumenten nutzt. Kommt dort eine angebliche Rechnung als Datei an, würde ich sie nicht sofort öffnen. Ich würde zuerst den Absender prüfen, die Datei nicht aus Neugier starten und die Sicherheitsmeldung der App ernst nehmen. Wenn Sophos Intercept X einen Hinweis ausgibt, ist das für mich ein Anlass, den Vorgang zu stoppen und die Nachricht über einen unabhängigen Kanal zu verifizieren.
Dieser Ablauf zeigt auch eine Grenze: Die App kann die technische Seite eines Risikos bewerten, aber nicht feststellen, ob eine Rechnung tatsächlich zu meinem Leben gehört. Die Entscheidung bleibt bei mir. Gerade deshalb gefällt mir der Gedanke einer mobilen Bedrohungsabwehr als zusätzliche Kontrollstufe, nicht als automatischer Freifahrtschein.
Ein zweiter nützlicher Anwendungsfall betrifft Geräte, die von mehreren Personen genutzt werden. Wenn jemand weniger Erfahrung mit Android-Sicherheit hat, können Warnungen als Gesprächsanlass dienen. Statt nur zu sagen, eine App sei „gefährlich“, kann man gemeinsam überlegen, welche Quelle verwendet wurde und ob die Installation überhaupt notwendig ist. Das stärkt langfristig die Sicherheitsroutine und verhindert, dass jede Meldung zu einem unverständlichen technischen Problem wird.
Datensensible Momente bewusst prüfen
Bei Sicherheits-Apps ist die Frage nach Daten und Berechtigungen besonders sensibel. Eine Anwendung, die Schutzaufgaben übernimmt, kann je nach konkreter Funktion Zugriff auf bestimmte Bereiche des Geräts benötigen. Ich würde deshalb vor der Nutzung die angezeigten Berechtigungen und Hinweise aufmerksam lesen und nur das aktivieren, was für den gewünschten Schutz nachvollziehbar ist.
Wichtig ist dabei, zwischen einer sichtbaren Nutzerentscheidung und einer eigenen Vermutung zu unterscheiden. Ich würde keine Berechtigung pauschal akzeptieren, nur weil die App aus dem Sicherheitsbereich kommt. Umgekehrt würde ich eine notwendige Systemfreigabe nicht automatisch als verdächtig einstufen. Entscheidend ist, ob die App erklärt, wofür sie gebraucht wird, und ob ich sie später in den Android-Einstellungen wieder kontrollieren kann.
Ein guter Zeitpunkt für diese Prüfung ist direkt nach der Installation und erneut nach größeren Änderungen am Gerät. Ich sehe mir dann an, welche Benachrichtigungen aktiv sind, ob die App einen Dienst dauerhaft ausführt und ob die Hinweise zu meinem Nutzungsstil passen. Wer möglichst wenig Unterbrechungen möchte, sollte die Meldungseinstellungen sorgfältig anpassen, ohne sicherheitsrelevante Hinweise vollständig auszuschalten.
Ich würde außerdem vermeiden, die App mit unnötigen Zusatzaufgaben zu belasten. Wenn ich nur einen Basisschutz für Android-Anwendungen brauche, sollte ich die Anwendung genau dafür einrichten. Je klarer der Einsatzzweck, desto leichter kann ich beurteilen, ob ein Hinweis sinnvoll ist. Diese Begrenzung macht die Nutzung übersichtlicher und hilft, Warnmüdigkeit zu vermeiden.
Wie viel Einfluss bleibt beim Nutzer?
Für mich ist Nutzerkontrolle nicht nur eine Frage von Schaltern in den Einstellungen. Sie zeigt sich auch darin, ob ich eine Warnung nachvollziehen, eine Aktion abbrechen und eine Entscheidung später erneut bewerten kann. Bei Sophos Intercept X würde ich deshalb nicht nur auf den Schutzstatus schauen, sondern auch darauf, ob die Hinweise verständlich genug sind, um eigenständig zu handeln.
Das führt zu einem einfachen Arbeitsablauf: Erst prüfen, dann entscheiden, anschließend die Ursache beseitigen. Wenn eine unbekannte Anwendung auffällig wirkt, reicht es nicht, die Warnung zu schließen und weiterzumachen. Ich würde die App-Quelle kontrollieren, die Installation entfernen, falls sie nicht benötigt wird, und das Gerät danach erneut beobachten. Diese Reihenfolge ist ein konkreter Vorteil gegenüber einer rein passiven Sicherheitsanzeige.
Gleichzeitig kann eine Sicherheits-App im Alltag störend wirken, wenn sie zu viele Hinweise liefert oder wenn ich jede Prüfung als Unterbrechung empfinde. Das ist ein echter Zielkonflikt. Mehr Kontrolle bedeutet oft mehr Aufmerksamkeit. Wer sein Smartphone nur sehr eingeschränkt nutzt und ausschließlich Anwendungen aus vertrauenswürdigen Quellen installiert, empfindet den zusätzlichen Aufwand möglicherweise als unnötig.
Für erfahrene Nutzer, die bereits mehrere Sicherheitswerkzeuge verwenden, kann ebenfalls eine Überschneidung entstehen. Mehrere Apps mit ähnlichen Aufgaben können zu doppelten Hinweisen oder unklaren Zuständigkeiten führen. In diesem Fall würde ich nicht alles gleichzeitig aktivieren, sondern überlegen, welches Werkzeug die zentrale Rolle übernehmen soll. Ein klarer Aufbau ist meistens hilfreicher als eine Sammlung von Schutz-Apps, deren Meldungen sich gegenseitig überlagern.
Vergleich mit den üblichen Alternativen
Die naheliegendste Alternative ist der bereits vorhandene Android-Schutz. Für viele Menschen reicht die eingebaute Absicherung zusammen mit vorsichtigem Installieren, regelmäßigen Systemaktualisierungen und dem Verzicht auf unbekannte Quellen aus. Wer sein Gerät selten verändert und keine zusätzlichen Prüfungen benötigt, sollte zunächst überlegen, ob eine weitere Sicherheits-App wirklich einen spürbaren Mehrwert bringt.
Der Vorteil von Sophos Intercept X liegt für mich darin, dass sie den Sicherheitsgedanken stärker in den Alltag holt. Sie ist eine eigenständige Anlaufstelle für Nutzer, die nicht nur auf die Standardfunktionen des Betriebssystems vertrauen möchten. Das kann besonders dann hilfreich sein, wenn ein Gerät viele Anwendungen, Dateien und Kommunikationswege vereint.
Im Vergleich zu umfangreichen Sicherheits-Suiten wirkt der Ansatz weniger wie ein komplettes Wartungspaket und mehr wie ein fokussiertes Schutzwerkzeug. Wer zusätzlich Funktionen wie umfassende Geräteverwaltung, Familienkontrollen oder andere Spezialbereiche sucht, sollte prüfen, ob eine andere Lösung besser zum eigenen Bedarf passt. Ich würde Sophos Intercept X nicht automatisch als beste Wahl für jede Sicherheitsaufgabe bezeichnen.
Ein weiterer Unterschied zu manchen kostenlosen Alternativen ist die Wahrnehmung der Marke. Sophos Limited ist auf Sicherheitssoftware spezialisiert, was für Nutzer beruhigend wirken kann. Dennoch bleibt mein Rat derselbe: Nicht die Marke, sondern die konkreten Hinweise, die Berechtigungen und die sichtbaren Einstellungsmöglichkeiten sollten die Entscheidung bestimmen.
Für wen sich die Installation lohnt
Ich empfehle die App vor allem Android-Nutzern, die eine zusätzliche Sicherheitsprüfung möchten, ohne dafür bezahlen zu müssen. Der Preis ist kostenlos, wodurch der Einstieg leichtfällt. Besonders passend ist sie für Menschen, die regelmäßig neue Anwendungen testen, Dateien aus Chats öffnen oder ein Gerät mit wichtigen persönlichen Informationen verwenden.
Auch für weniger technikaffine Nutzer kann sie sinnvoll sein, sofern jemand beim Einrichten erklärt, wie Warnungen zu verstehen sind. Eine Sicherheits-App ist nicht automatisch hilfreich, wenn jede Meldung ignoriert wird. Der größte Nutzen entsteht, wenn der Nutzer bereit ist, bei einem Hinweis kurz innezuhalten und die Quelle eines Inhalts zu überprüfen.
Weniger geeignet ist sie für Personen, die keinerlei zusätzliche Benachrichtigungen wünschen und ihr Android-Gerät bereits sehr konsequent absichern. Ebenso würde ich sie nicht als alleinige Lösung für berufliche Geräte mit besonderen Unternehmensvorgaben einsetzen, wenn dafür eine zentral verwaltete Sicherheitsumgebung erforderlich ist. In solchen Fällen muss die Lösung zur vorhandenen Geräteverwaltung passen.
Wer ein älteres oder leistungsschwächeres Smartphone verwendet, sollte außerdem beobachten, wie sich die zusätzliche Sicherheitsprüfung auf den persönlichen Alltag auswirkt. Ich würde nach der Einrichtung auf Akkulaufzeit, Benachrichtigungen und allgemeine Bedienbarkeit achten. Falls die Anwendung störend wirkt, lohnt sich eine gezielte Anpassung der Einstellungen mehr als das unüberlegte Deaktivieren sämtlicher Schutzfunktionen.
Mein vorsichtiges Urteil
Mein Eindruck von Sophos Intercept X for Mobile ist insgesamt positiv, aber bewusst nüchtern. Die kostenlose App von Sophos Limited bietet Android-Nutzern eine zusätzliche Ebene gegen Malware und mobile Bedrohungen. Ihre Stärke sehe ich weniger in spektakulären Extras als in der Möglichkeit, Sicherheitsentscheidungen bewusster zu treffen und verdächtige Situationen nicht einfach zu übergehen.
Ich würde sie einem Freund empfehlen, der sein Android-Gerät aktiv nutzt, aber keinen komplizierten Sicherheitsapparat einrichten möchte. Dabei würde ich ausdrücklich sagen: Installieren, Berechtigungen lesen, Warnungen ernst nehmen und die App nicht als Ersatz für sichere Quellen oder gesundes Misstrauen betrachten. Der beste Schutz entsteht hier aus technischer Prüfung und eigener Entscheidungshoheit.
Die Bewertung von 4,0 bei etwa 5.000 Rezensionen zeigt, dass viele Nutzer Erfahrungen mit der Anwendung gesammelt haben. Für meine Entscheidung wäre das ein hilfreicher Hinweis, aber kein alleiniger Grund zur Installation. Wichtiger ist, ob die App zu meinem Android-Alltag passt und ob ich bereit bin, ihre Hinweise tatsächlich in meine Gewohnheiten einzubauen.
Unterm Strich ist Sophos Intercept X eine vernünftige Option für alle, die einen kostenlosen, sicherheitsorientierten Begleiter für Android suchen. Wer nur ein möglichst unsichtbares Gerät ohne zusätzliche Meldungen möchte, fährt eventuell mit den vorhandenen Systemfunktionen und konsequentem Nutzerverhalten besser. Für mich liegt der faire Mittelweg darin, die App als zusätzliche Kontrollinstanz zu verwenden, ihre Entscheidungen nachvollziehbar zu prüfen und die eigene Verantwortung nie an sie abzugeben.
Vorteile
- Schützt zuverlässig vor schädlichen Webseiten und Phishing-Versuchen.
- Prüft installierte Apps auf verdächtiges Verhalten und bekannte Bedrohungen.
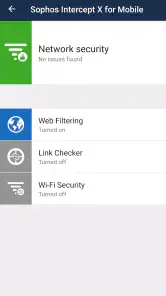
- Integrierte WLAN-Prüfung warnt vor unsicheren oder manipulierten Netzwerken.
- Die Oberfläche ist übersichtlich und auch für Einsteiger leicht verständlich.
- Der Akkuverbrauch bleibt im normalen Alltag meist angenehm niedrig.
Nachteile
- Einige Funktionen sind nur mit einem Sophos-Unternehmenskonto verfügbar.
- Die Einrichtung kann für private Nutzer ohne IT-Erfahrung etwas kompliziert wirken.
- Warnmeldungen fallen je nach Geräteeinstellungen teilweise sehr häufig aus.
- Bestimmte Prüfungen benötigen aktive Zugriffs- und Sicherheitsberechtigungen.
- Der Funktionsumfang richtet sich stärker an Unternehmen als an Privatanwender.
- Kategorie
- Tools
- Version
- Je nach Gerät unterschiedlich